Domain plgp.de kaufen?
Wir ziehen mit dem Projekt
plgp.de um.
Sind Sie am Kauf der Domain
plgp.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain plgp.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Schülerkalender und InformationenEs Handelt Sich Um Einen Schülerkalender Für Die Weiter Führende Schule, Sowie Studium Es Beinhaltet Ein Notfallplan 'name, Anschrift, Telefon, Gesundheit, Emotion, Schule, Ziele, Hausarbeit, Taschengeld, Freunde' Ferienkalender Notenübersicht...28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
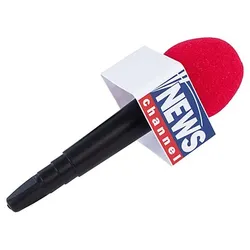
Mikrofon "Nachrichten"Mikrofon Nachrichten – Newsflash: Dieses Must-have dürfen sich fleißige Faschingsreporter nicht entgehen lassen!Besonderheiten: mit Aufschrift NEWS channelLieferumfang: MikrofonDetails: Kunststoff-Mikrofon mit SchaumstoffGrößenhinweis: 25 cmFarbe: rot/weiß/schwarzAls unerschrockener Reporter berichten Sie live und in Farbe über das aktuelle Faschingstreiben. Furchtlos interviewen Sie Geister und Dämonen, drehen Dokumentation über das Faschings-Tierreich oder decken Ungerechtigkeiten bei Hofe auf! Egal, für welche Story Sie sich entscheiden, mit Ihrem täuschend echt aussehenden Mikrofon erleben Sie bestimmt Faschingsabenteuer, über die es sich zu berichten lohnt!6,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Kohlbecker, Günter: Gebäudeenergiegesetz Informationen für ImmobilieneigentümerGebäudeenergiegesetz Informationen für Immobilieneigentümer , Die Erhöhung der Treibhausgase in der Atmosphäre entsteht unter anderem durch das Verbrennen fossiler Brennstoffe, z. B. durch das Heizen in Wohngebäuden. Ebenso ist erkennbar, dass die Klimaerwärmung auch die Forderung nach kühlen Räumen ankurbelt und somit ein Mehrfaches an Energie verbraucht wird. Die Konsequenz daraus ist für uns, die Art des Heizens auf Klimaneutralität umzustellen und auch das Umfeld gegen die Erwärmung zu wappnen. Ein Schwerpunkt gibt die Regierung beim Thema Heizung vor. Also ist es an der Zeit, dass sich Haus- und Wohnungseigentümer Gedanken machen, wie sie durch Änderungen bzw. Anpassungen ihr eigenes Gebäude fit für die Zukunft machen können. Dabei ist zu bedenken, dass bei einem Gebäude jede Änderung auch eine Verschiebung beziehungsweise Änderung an einer anderen Stelle bewirkt. Alle energiesparenden Maßnahmen belasten den Geldbeutel. Die Kosten für Material, Handwerker etc. fallen sofort an, die entstehenden Einsparungen, z. B. bei den Strom- und Heizkosten, machen sich aber erst im Laufe der Zeit bemerkbar. Es gilt also zu entscheiden, welche Maßnahmen eignen sich und sind gut umsetzbar? Welche (gesetzlichen) Verpflichtungen haben Immobilieneigentümer? Dieses Buch hilft dabei, rechtliche Grundlagen und die eigenen Vorstellungen in Einklang zu bringen. , Lüfterkupplungen > Motorkühlung , Erscheinungsjahr: 202311, Produktform: Kartoniert, Titel der Reihe: Bau-Rat##, Autoren: Kohlbecker, Günter, Seitenzahl/Blattzahl: 96, Abbildungen: Grafiken und Tabellen, Keyword: Architekt; Brennstoffe; Dämmung; Einfamilienhaus; Einsparung; Energieberater; Energieeinspargesetz; Energiegesetz; Energiesparen; GEG; Gasheizung; Gebäude; Gebäudeenergiegesetz; Gesetz; Handwerker; Haus; Hausbesitzer; Hauseigentümer; Heizen; Heizkosten; Heizung; Heizungsgesetz; Immobilie; Immobilienbesitzer; Ingenieur; Klimaanlage; Mehrfamilienhaus; Pelletheizung; Pellets; Stromkosten; Umweltschutz; Verordnung; Wohngebäude; Wohnung; Wärmepumpe; Ölheizung, Fachschema: Nachhaltigkeit~Sustainable Development~Umwelt / Schutz, Umweltschutz~Renovierung~Technologie, Fachkategorie: Hausrenovierung und -ausbau~Technologie, allgemein, Warengruppe: HC/Technik allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 169, Höhe: 15, Gewicht: 207, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
King, Stephen: Blutige NachrichtenBlutige Nachrichten , In der Vorweihnachtszeit richtet eine Paketbombe an einer Schule nahe Pittsburgh ein Massaker an. Kinder sterben. Holly Gibney verfolgt die furchtbaren Nachrichten im Fernsehen. Der Reporter vor Ort erinnert sie an den gestaltwandlerischen Outsider, den sie glaubt vor nicht allzu langer Zeit zur Strecke gebracht zu haben. Ist jene monströse, sich von Furcht nährende Kreatur wiedererwacht? Die titelgebende Geschichte »Blutige Nachrichten« - eine Stand-alone-Fortsetzung des Bestsellers »Der Outsider« - ist nur einer von vier Kurzromanen in Stephen Kings neuer Kollektion, die uns an so fürchterliche wie faszinierende Orte entführt. Mit einem Nachwort des Autors zur Entstehung jeder einzelnen Geschichte. , Ladestationen- & Ladegeräte-Zubehör > Elektro- & Hybridautoteile , Erscheinungsjahr: 20200810, Produktform: Leinen, Autoren: King, Stephen, Übersetzung: Kleinschmidt, Bernhard, Seitenzahl/Blattzahl: 558, Keyword: bestseller; bestsellerliste; bill hodges; buch; bücher; cuco; grippevirus; horror; krimi; kriminalromane; krimis; mr mercedes; new york times bestseller; outsider; spiegel bestseller; spiegel-bestseller; spiegelbestseller; thriller; weltuntergang, Fachschema: Amerikanische Belletristik / Kriminalroman~Horror / Romane, Erzählungen, Heftromane, Fachkategorie: Kriminalromane und Mystery~Thriller / Spannung, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Zeitgenössische Horrorliteratur, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Heyne Verlag, Verlag: Heyne Verlag, Verlag: Heyne, Länge: 218, Breite: 150, Höhe: 48, Gewicht: 760, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 233218724,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Was ist eine Suchmaschine Internet?
Eine Suchmaschine im Internet ist ein Programm, das es Benutzern ermöglicht, nach bestimmten Informationen im World Wide Web zu suchen. Sie durchsucht das Internet nach relevanten Inhalten und präsentiert dem Benutzer eine Liste von Ergebnissen, die auf die eingegebenen Suchbegriffe zutreffen. Bekannte Beispiele für Suchmaschinen sind Google, Bing und Yahoo. Suchmaschinen verwenden komplexe Algorithmen, um die relevantesten und qualitativ hochwertigsten Ergebnisse für die Benutzer bereitzustellen. Sie sind ein unverzichtbares Werkzeug für die Navigation im riesigen Netzwerk des Internets. **
-
Wie können Nutzer auf informationen im Internet zugreifen?
Nutzer können auf Informationen im Internet zugreifen, indem sie eine Internetverbindung herstellen. Anschließend können sie einen Webbrowser auf ihrem Gerät öffnen und die gewünschte Website besuchen. Alternativ können sie auch Suchmaschinen verwenden, um gezielt nach bestimmten Informationen zu suchen. **


Wie nutzen Online-Nutzer das Internet, um Informationen zu suchen und sich untereinander zu vernetzen?
Online-Nutzer nutzen Suchmaschinen, soziale Medien und Foren, um gezielt nach Informationen zu suchen. Sie tauschen sich über Kommentare, Nachrichten und Gruppen aus, um sich mit Gleichgesinnten zu vernetzen. Durch das Teilen von Links, Artikeln und Videos können sie ihre Interessen und Meinungen mit anderen teilen. **
Warum findet die Suchmaschine meine Webseite nicht?
Es gibt verschiedene Gründe, warum eine Suchmaschine Ihre Webseite möglicherweise nicht findet. Es könnte sein, dass Ihre Webseite noch nicht indexiert wurde, was bedeutet, dass die Suchmaschine sie noch nicht erfasst hat. Es könnte auch sein, dass Ihre Webseite nicht suchmaschinenfreundlich gestaltet ist, zum Beispiel durch fehlende Meta-Tags oder schlechte Seitenstruktur. Schließlich könnte es auch sein, dass Ihre Webseite von der Suchmaschine aufgrund von Spam-Verdacht oder anderen Qualitätsproblemen abgewertet oder sogar ausgeschlossen wurde. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Online-Inhaltsanalyse. Forschungsobjekt Internet, FachbücherViele etablierte Massenmedien bauen derzeit ihre Online-Präsenzen aus. Zusätzlich wandern klassische Inhalte zusehends ins Internet. Das wirft methodische Fragen auf, wie künftig diese Inhalte analysiert werden sollen. Die Inhaltsanalyse ist eine zentrale Schlüsselmethode der Sozialwissenschaften. In Form der Online-Inhaltsanalyse fristet sie allerdings ein Schattendasein. Der Band arbeitet deshalb zahlreiche methodische Problemfelder von Online-Inhaltsanalysen auf. Praktische Fallbeispiele ergänzen mit dem How-to die theoretischen Überlegungen.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schülerkalender und InformationenEs Handelt Sich Um Einen Schülerkalender Für Die Weiter Führende Schule, Sowie Studium Es Beinhaltet Ein Notfallplan 'name, Anschrift, Telefon, Gesundheit, Emotion, Schule, Ziele, Hausarbeit, Taschengeld, Freunde' Ferienkalender Notenübersicht...28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mikrofon "Nachrichten"Mikrofon Nachrichten – Newsflash: Dieses Must-have dürfen sich fleißige Faschingsreporter nicht entgehen lassen!Besonderheiten: mit Aufschrift NEWS channelLieferumfang: MikrofonDetails: Kunststoff-Mikrofon mit SchaumstoffGrößenhinweis: 25 cmFarbe: rot/weiß/schwarzAls unerschrockener Reporter berichten Sie live und in Farbe über das aktuelle Faschingstreiben. Furchtlos interviewen Sie Geister und Dämonen, drehen Dokumentation über das Faschings-Tierreich oder decken Ungerechtigkeiten bei Hofe auf! Egal, für welche Story Sie sich entscheiden, mit Ihrem täuschend echt aussehenden Mikrofon erleben Sie bestimmt Faschingsabenteuer, über die es sich zu berichten lohnt!6,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
Ähnliche Suchbegriffe für Botnet
-
Kohlbecker, Günter: Gebäudeenergiegesetz Informationen für ImmobilieneigentümerGebäudeenergiegesetz Informationen für Immobilieneigentümer , Die Erhöhung der Treibhausgase in der Atmosphäre entsteht unter anderem durch das Verbrennen fossiler Brennstoffe, z. B. durch das Heizen in Wohngebäuden. Ebenso ist erkennbar, dass die Klimaerwärmung auch die Forderung nach kühlen Räumen ankurbelt und somit ein Mehrfaches an Energie verbraucht wird. Die Konsequenz daraus ist für uns, die Art des Heizens auf Klimaneutralität umzustellen und auch das Umfeld gegen die Erwärmung zu wappnen. Ein Schwerpunkt gibt die Regierung beim Thema Heizung vor. Also ist es an der Zeit, dass sich Haus- und Wohnungseigentümer Gedanken machen, wie sie durch Änderungen bzw. Anpassungen ihr eigenes Gebäude fit für die Zukunft machen können. Dabei ist zu bedenken, dass bei einem Gebäude jede Änderung auch eine Verschiebung beziehungsweise Änderung an einer anderen Stelle bewirkt. Alle energiesparenden Maßnahmen belasten den Geldbeutel. Die Kosten für Material, Handwerker etc. fallen sofort an, die entstehenden Einsparungen, z. B. bei den Strom- und Heizkosten, machen sich aber erst im Laufe der Zeit bemerkbar. Es gilt also zu entscheiden, welche Maßnahmen eignen sich und sind gut umsetzbar? Welche (gesetzlichen) Verpflichtungen haben Immobilieneigentümer? Dieses Buch hilft dabei, rechtliche Grundlagen und die eigenen Vorstellungen in Einklang zu bringen. , Lüfterkupplungen > Motorkühlung , Erscheinungsjahr: 202311, Produktform: Kartoniert, Titel der Reihe: Bau-Rat##, Autoren: Kohlbecker, Günter, Seitenzahl/Blattzahl: 96, Abbildungen: Grafiken und Tabellen, Keyword: Architekt; Brennstoffe; Dämmung; Einfamilienhaus; Einsparung; Energieberater; Energieeinspargesetz; Energiegesetz; Energiesparen; GEG; Gasheizung; Gebäude; Gebäudeenergiegesetz; Gesetz; Handwerker; Haus; Hausbesitzer; Hauseigentümer; Heizen; Heizkosten; Heizung; Heizungsgesetz; Immobilie; Immobilienbesitzer; Ingenieur; Klimaanlage; Mehrfamilienhaus; Pelletheizung; Pellets; Stromkosten; Umweltschutz; Verordnung; Wohngebäude; Wohnung; Wärmepumpe; Ölheizung, Fachschema: Nachhaltigkeit~Sustainable Development~Umwelt / Schutz, Umweltschutz~Renovierung~Technologie, Fachkategorie: Hausrenovierung und -ausbau~Technologie, allgemein, Warengruppe: HC/Technik allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 169, Höhe: 15, Gewicht: 207, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
King, Stephen: Blutige NachrichtenBlutige Nachrichten , In der Vorweihnachtszeit richtet eine Paketbombe an einer Schule nahe Pittsburgh ein Massaker an. Kinder sterben. Holly Gibney verfolgt die furchtbaren Nachrichten im Fernsehen. Der Reporter vor Ort erinnert sie an den gestaltwandlerischen Outsider, den sie glaubt vor nicht allzu langer Zeit zur Strecke gebracht zu haben. Ist jene monströse, sich von Furcht nährende Kreatur wiedererwacht? Die titelgebende Geschichte »Blutige Nachrichten« - eine Stand-alone-Fortsetzung des Bestsellers »Der Outsider« - ist nur einer von vier Kurzromanen in Stephen Kings neuer Kollektion, die uns an so fürchterliche wie faszinierende Orte entführt. Mit einem Nachwort des Autors zur Entstehung jeder einzelnen Geschichte. , Ladestationen- & Ladegeräte-Zubehör > Elektro- & Hybridautoteile , Erscheinungsjahr: 20200810, Produktform: Leinen, Autoren: King, Stephen, Übersetzung: Kleinschmidt, Bernhard, Seitenzahl/Blattzahl: 558, Keyword: bestseller; bestsellerliste; bill hodges; buch; bücher; cuco; grippevirus; horror; krimi; kriminalromane; krimis; mr mercedes; new york times bestseller; outsider; spiegel bestseller; spiegel-bestseller; spiegelbestseller; thriller; weltuntergang, Fachschema: Amerikanische Belletristik / Kriminalroman~Horror / Romane, Erzählungen, Heftromane, Fachkategorie: Kriminalromane und Mystery~Thriller / Spannung, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Zeitgenössische Horrorliteratur, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Heyne Verlag, Verlag: Heyne Verlag, Verlag: Heyne, Länge: 218, Breite: 150, Höhe: 48, Gewicht: 760, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 233218724,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist eine Suchmaschine Internet?
Eine Suchmaschine im Internet ist ein Programm, das es Benutzern ermöglicht, nach bestimmten Informationen im World Wide Web zu suchen. Sie durchsucht das Internet nach relevanten Inhalten und präsentiert dem Benutzer eine Liste von Ergebnissen, die auf die eingegebenen Suchbegriffe zutreffen. Bekannte Beispiele für Suchmaschinen sind Google, Bing und Yahoo. Suchmaschinen verwenden komplexe Algorithmen, um die relevantesten und qualitativ hochwertigsten Ergebnisse für die Benutzer bereitzustellen. Sie sind ein unverzichtbares Werkzeug für die Navigation im riesigen Netzwerk des Internets. **
-
Wie können Nutzer auf informationen im Internet zugreifen?
Nutzer können auf Informationen im Internet zugreifen, indem sie eine Internetverbindung herstellen. Anschließend können sie einen Webbrowser auf ihrem Gerät öffnen und die gewünschte Website besuchen. Alternativ können sie auch Suchmaschinen verwenden, um gezielt nach bestimmten Informationen zu suchen. **
-
Wie nutzen Online-Nutzer das Internet, um Informationen zu suchen und sich untereinander zu vernetzen?
Online-Nutzer nutzen Suchmaschinen, soziale Medien und Foren, um gezielt nach Informationen zu suchen. Sie tauschen sich über Kommentare, Nachrichten und Gruppen aus, um sich mit Gleichgesinnten zu vernetzen. Durch das Teilen von Links, Artikeln und Videos können sie ihre Interessen und Meinungen mit anderen teilen. **
-
Warum findet die Suchmaschine meine Webseite nicht?
Es gibt verschiedene Gründe, warum eine Suchmaschine Ihre Webseite möglicherweise nicht findet. Es könnte sein, dass Ihre Webseite noch nicht indexiert wurde, was bedeutet, dass die Suchmaschine sie noch nicht erfasst hat. Es könnte auch sein, dass Ihre Webseite nicht suchmaschinenfreundlich gestaltet ist, zum Beispiel durch fehlende Meta-Tags oder schlechte Seitenstruktur. Schließlich könnte es auch sein, dass Ihre Webseite von der Suchmaschine aufgrund von Spam-Verdacht oder anderen Qualitätsproblemen abgewertet oder sogar ausgeschlossen wurde. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.